

Las FDI prueban herramientas de IA para detectar amenazas terroristas y defender los sistemas israelíes en un ejercicio cibernético
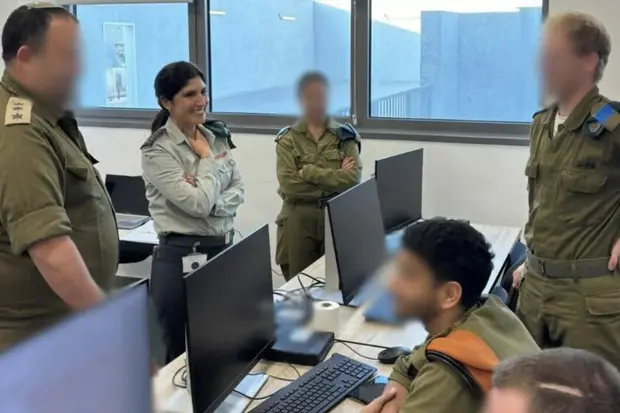
La Dirección de Comunicaciones y Ciberdefensa de las Fuerzas de Defensa de Israel (Cuerpo Cibernético) ha llevado a cabo esta semana un ejercicio de cinco días en su nuevo campus de comunicaciones y tecnología, situado en el sur de Israel, en el que han participado cadetes que están completando su formación tecnológica avanzada en la Base 7 (Bahad 7) y aproximadamente 160 soldados más procedentes de las unidades militares de comunicaciones y tecnología.
El ejercicio se diseñó para poner a prueba la capacidad de los cadetes para desarrollar soluciones tecnológicas prácticas frente a las amenazas cibernéticas emergentes, al tiempo que los preparaba para las responsabilidades operativas y de mando a las que se enfrentarán en sus futuras unidades de las FDI.
Los participantes se dividieron en tres equipos centrados en el desarrollo, la defensa y el ataque, con el objetivo común de identificar posibles vulnerabilidades en los sistemas israelíes y desarrollar herramientas para subsanarlas. Los cadetes trabajaron en el desarrollo de software, la ciberdefensa y operaciones ofensivas simuladas. El programa de formación también incluyó escenarios en los que se asignó a los cadetes el mando de equipos formados tanto por reclutas nuevos como por soldados experimentados. Los escenarios incluyeron ataques terroristas simulados contra centros comunitarios judíos en otros países, así como ataques contra el propio Israel.
«El software identifica palabras clave sospechosas, como “arma” y “ataque terrorista”», explicó el cadete D., que estuvo al mando de uno de los equipos durante un ejercicio. «También estamos estudiando la posibilidad de monitorizar las emisiones y extraer de ellas información esencial».
Los expertos en ciberseguridad consideran cada vez más importante la capacidad de filtrar grandes cantidades de información en línea. El volumen de información disponible en Internet, tanto real como falsa, ha crecido de forma espectacular en los últimos años, lo que hace cada vez más difícil, sin la ayuda de herramientas de IA, identificar a tiempo posibles amenazas terroristas para prevenir un ataque inminente.
«Descubrimos que, hasta ahora, esta tarea se realizaba manualmente», explicó el cadete M., que dirigió un equipo encargado de vigilar los canales de comunicación de todo el mundo. «La gente revisaba, literalmente, los canales de comunicación oficiales y no oficiales en busca de menciones al ejército. Obviamente, eso es bastante lento y se pueden pasar por alto muchas cosas».
Otro participante, el cadete T., era responsable del componente de recopilación de información del sistema. Explicó el proceso: «Intentamos lanzar una red amplia con palabras clave y luego ir acotando los resultados».
«También queremos vigilar las publicaciones ficticias y construir un panorama de la situación que tenga en cuenta su impacto».
El cadete señaló que el sistema podría tener aplicaciones más allá de las operaciones militares, ayudando a las FDI a supervisar su imagen internacional y a reforzar sus esfuerzos de diplomacia pública.
Otros escenarios de entrenamiento incluían un equipo «rojo» que pirateaba sistemas israelíes, mientras que un equipo «azul» se defendía de esos ataques.
El cadete A. y el cadete R., miembros del equipo «rojo», dijeron que se les había encomendado actuar como un equipo de investigación encargado de rastrear «cada intrusión o vulneración de un sistema».
Los cadetes afirmaron que, durante sus escaneos, identificaron un micrófono oculto en una de las estaciones. Tras extraer su memoria, lo conectaron al sistema que controlaba el dispositivo.
También descubrieron que a la red Wi-Fi se le había asignado un nombre para que pareciera que pertenecía al teléfono personal de alguien. Sin embargo, la conexión podría permitir a un atacante acceder a información sensible, incluidas las pulsaciones de teclas y las capturas de pantalla. «Ahora estamos estudiando cómo aprovechar eso en su contra», afirmaron.
Otro ejercicio demostró cómo se podía extraer información de un dispositivo mediante la monitorización de su consumo eléctrico. Uno de los cadetes participantes explicó que la técnica no requería instalar un sensor especial, sino simplemente acercar un componente a la corriente eléctrica del dispositivo para extraer datos, incluida información audiovisual.
Los oficiales del Mando Cibernético de las FDI que supervisaron el ejercicio afirmaron que la formación de cinco días demostró la capacidad de los cadetes para desarrollar soluciones tecnológicas y responder a las amenazas cibernéticas, al tiempo que los preparaba para futuras funciones operativas y de liderazgo.
Artículos populares:
Reciba las últimas noticias y novedades
Un mensaje de All Israel News
Ayúdenos a educar a diario a los cristianos sobre lo que sucede en Israel y Oriente Medio y por qué es importante.
Con tan solo $10, puede apoyar a ALL ISRAEL NEWS, una organización de medios sin fines de lucro sostenida por lectores como usted.
Últimos artículos:
Israel está perdiendo el apoyo de Estados Unidos: las nuevas estadísticas revelan un terremoto político
La UNIFIL comenzará su retirada del sur del Líbano al finalizar el mandato de la ONU el 31 de diciembre
¿Se allana el camino para una coalición sorpresa? Liberman anuncia su apoyo al Gobierno junto con el partido ultraortodoxo y el bloque de Eisenkot
Jerusalén pone en marcha un foro para abordar el acoso a los cristianos; el alcalde promete «tolerancia cero»
La gira «Unfinished Business» (Asuntos pendientes) reúne en Israel a líderes cristianos africanos y afroamericanos para hacer realidad el sueño de Martin Luther King Jr.